5 мин чтения
Как выбрать SSL-сертификат и подготовить сайт к его выпуску
SSL-сертификат, протокол TLS и адрес с https браузер проверяет раньше, чем покажет вам страницу. Разбираем, что именно подтверждает сертификат, чем DV отличается от OV и EV, сколько сертификат живет и почему его выпуск иногда срывается.

SSL-сертификат, протокол TLS и адрес с https браузер проверяет раньше, чем покажет вам страницу. Разбираем, что именно подтверждает сертификат, чем DV отличается от OV и EV, сколько сертификат живет и почему его выпуск иногда срывается.
В конце у вас будет критерий выбора типа сертификата и список проверок перед выпуском.
Что такое SSL-сертификат и что проверяет браузер
Сертификат — это цифровое удостоверение сервера.
Он связывает сведения о сервисе с открытым ключом и позволяет клиенту проверить эту связь. Браузер смотрит на имя сервиса, срок действия, цепочку доверия и другие параметры.
Сам файл сертификата ничего не шифрует. Поток данных защищают механизмы TLS и ключи, которые стороны согласуют при соединении. Это не значит, что сертификат бесполезен: без него клиент не сможет убедиться, что подключился к ожидаемому ресурсу.
Требования к публично доверенным сертификатам определяются в том числе документами CA/Browser Forum. Это отраслевое объединение центров сертификации и разработчиков браузеров.
Чем отличаются DV, OV и EV и какой выбрать
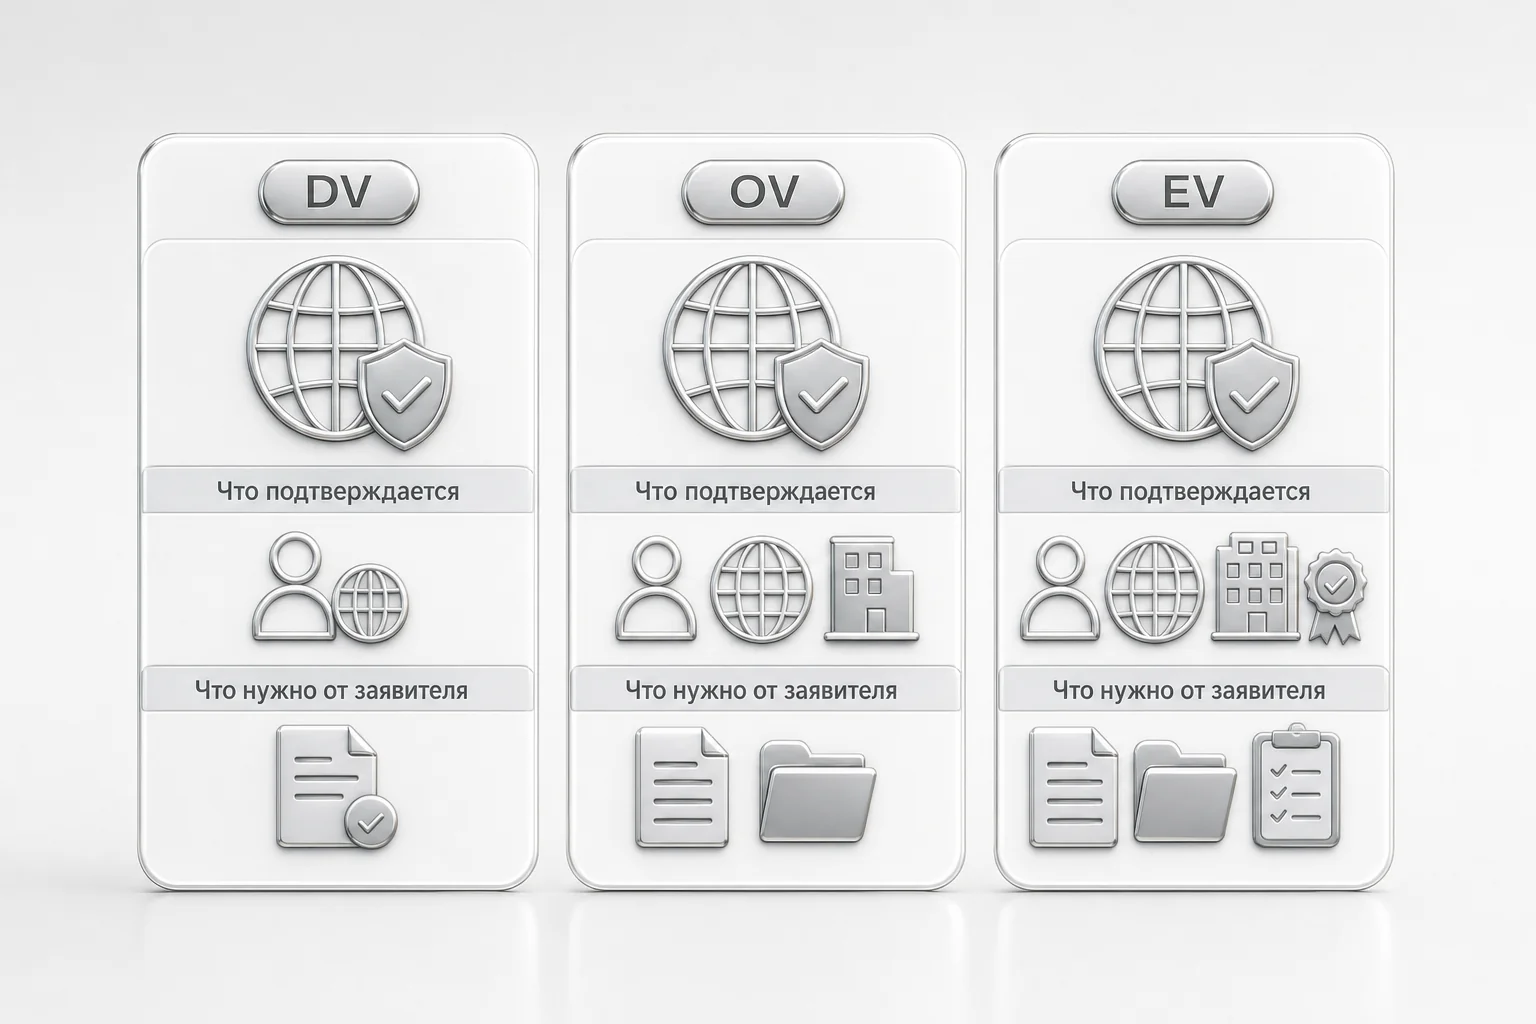
Тип выбирают по тому, что нужно подтвердить: только домен или еще и организацию.
DV. Сертификат с проверкой домена: подтверждается принадлежность домена тому, кто подает запрос. Подходит, если вам достаточно шифрования и нет задачи показать посетителю данные компании.
OV. Сертификат с проверкой организации. Подходит тем, кому важно связать сертификат с компанией: интернет-магазину, сервису с личным кабинетом, корпоративному сайту.
EV. Сертификат с расширенной проверкой организации. Подходит компаниям, которым нужна самая глубокая проверка заявителя.
По подготовке проще всего DV: от вас нужен только доступ к домену. OV и EV выигрывают там, где сертификат должен быть связан с компанией, но потребуют дополнительных сведений об организации, а ошибки в заполнении данных приводят к проблемам с прохождением проверок. Строгая проверка заявителя сама по себе не делает шифрование TLS сильнее.
| Критерий | DV | OV | EV |
|---|---|---|---|
| Что подтверждается | Принадлежность домена лицу, подающему запрос | Домен и сведения об организации | Расширенная проверка организации |
| Что нужно от заявителя | Администраторский email, связанный с доменом (admin, administrator, postmaster, hostmaster, webmaster), либо email из WHOIS | Дополнительные сведения о компании | Дополнительные сведения о компании |
Отдельно смотрите на охват имен: один домен, несколько имен или группа поддоменов. Если у вас набор поддоменов, решает охват, а не только тип.
Сколько действует сертификат и что мешает его выпустить
Срок службы сертификата ограничен, и по его окончании нужно выпустить новый.
Так называемое продление на деле означает регистрацию нового сертификата, никак не связанного с прежним. Делать это крайне желательно до окончания срока действия предыдущего.
Сроки планируют сокращать. По информации одного из поставщиков сертификатов, в планах форума CA/Browser ограничить срок действия сертификатов 100 днями начиная с 15 марта 2027 года и 47 днями начиная с 15 марта 2029 года. Если план реализуют, выпускать новый сертификат придется чаще.
Выпуск срывается по таким причинам:
- ошибки в полях CSR-запроса: сертификат не сгенерируется, пока данные не станут корректными;
- потеря приватного ключа: сертификат придется выпускать заново;
- сайт выключен в панели: Let's Encrypt не может проверить владение доменом, если ресурс недоступен;
- кэш со старыми DNS-данными: сервер не получает актуальные TXT-записи домена;
- доменное имя или псевдоним длиннее 64 символов: по стандарту X.509 Let's Encrypt не создаст сертификат.
Для автоматического продления держите активными и сайт, и пользователя-владельца.
Сертификат подтверждает домен, а шифрует TLS
- Сертификат служит удостоверением сервера, а шифрование выполняет TLS.
- Тип зависит от того, что вы подтверждаете: домен или еще и организацию.
- Охват имен проверяйте отдельно: один домен, несколько или поддомены.
- Продление планируйте заранее и следите, чтобы сайт и его владелец оставались активными.
Если вы запускаете новый сайт, https удобнее настроить сразу в ходе разработки сайтов, и такие задачи мы ведем в QIO.
Вопросы и ответы
Как подтверждают домен для сертификата DV?
Проверяют, что домен принадлежит лицу, которое запрашивает сертификат. Для этого используют администраторский email, связанный с доменом, или адрес из WHOIS.
Что делать, если в CSR-запросе есть ошибка?
Проверьте каждое поле и исправьте данные: сертификат не сгенерируется, пока они не будут корректными и соответствующими требованиям к представлению CSR.
Можно ли использовать сертификат, если потерян приватный ключ?
Нет. Если приватный ключ потерян, установить сертификат на сайт не получится — его нужно выпустить повторно.
Когда срок действия сертификатов могут сократить до 100 и 47 дней?
Согласно плану форума CA/Browser, срок действия сертификатов могут ограничить 100 днями начиная с 15 марта 2027 года и 47 днями начиная с 15 марта 2029 года. Это планируемые изменения.
Что означает продление SSL-сертификата?
Это регистрация нового сертификата, не связанного с прежним.
Подписаться на журнал
Новые разборы о сайтах, SEO и ИИ выходят в журнале QIO. Подпишитесь в Google, по RSS или в Telegram, чтобы получать их первыми.


